Bảo mật và sao lưu · 8 phút đọc · 2026-10-15
Website bị chèn link cờ bạc: dấu hiệu, cách tìm và gỡ trên WordPress
Hướng dẫn nhận biết link cờ bạc bị chèn vào WordPress, tìm nguồn chèn và gỡ nội dung lạ. Các bước kèm dấu hiệu hoàn tất và cách xử lý khi gặp lỗi.
- Tác giả
- Quản trị viên
- Đăng ngày
- 2026-10-15
- Cập nhật
- 2026-10-15
- Thời gian đọc
- 8 phút đọc
- Tất cả bài viết
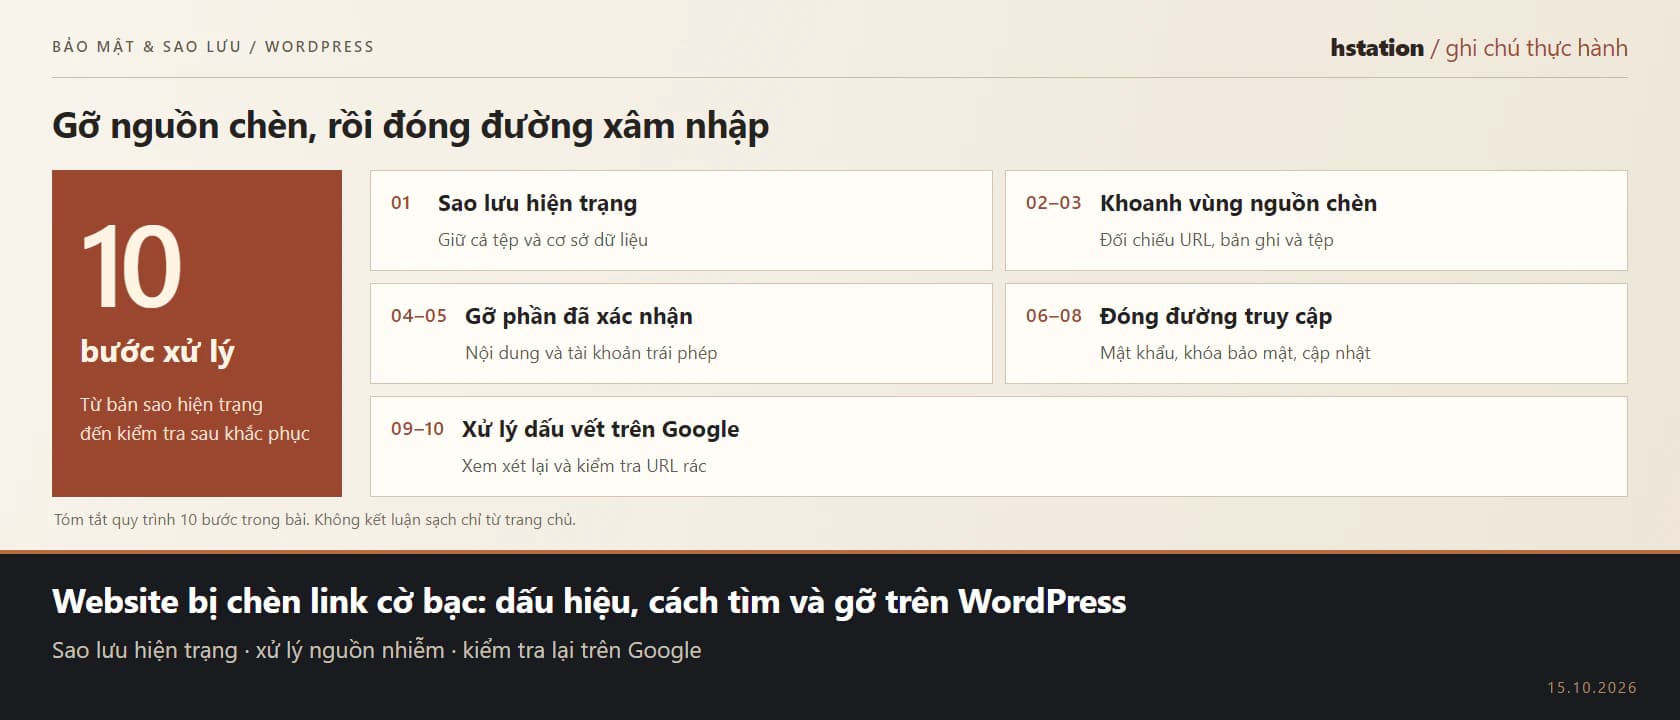
Khi website bị chèn link cờ bạc, bạn cần sao lưu, tìm nguồn chèn, gỡ nội dung lạ và đóng đường truy cập trái phép trước khi xử lý kết quả trên Google. Chỉ xoá liên kết nhìn thấy chưa đủ nếu mã tạo liên kết hoặc tài khoản của kẻ xâm nhập vẫn còn. Mình hướng dẫn dưới đây theo mức cơ bản để bạn biết phần nào có thể kiểm tra và lúc nào cần người hỗ trợ kỹ thuật.
Điều kiện cần trước khi xử lý
- Bạn cần quyền quản trị WordPress, quyền quản lý hosting và quyền truy cập cơ sở dữ liệu. Phần xử lý Google cần quyền phù hợp với website trong Search Console.
- Chuẩn bị nơi lưu bản sao ngoài thư mục website đang hoạt động, danh sách người được cấp quyền và thông tin plugin, giao diện đang dùng.
- Thời gian phụ thuộc phạm vi nhiễm và khả năng khôi phục. Chưa xác định nguồn chèn thì chưa nên chốt thời điểm hoàn tất.
- Sao lưu hiện trạng website trước khi sửa.
Bản sao cần có cả tệp và cơ sở dữ liệu; bản đang nhiễm vẫn hữu ích để đối chiếu khi sửa nhầm. Đã xong: bạn có bản sao tải được và biết cách khôi phục. Nếu lỗi: dừng chỉnh sửa, nhờ hosting tạo bản sao; tham khảo cách khôi phục WordPress từ bản sao lưu trước khi tiếp tục.
Dấu hiệu website bị chèn link cờ bạc
Trang chủ vẫn bình thường không có nghĩa toàn bộ website sạch. Bạn có thể gặp các dấu hiệu sau:
- Kết quả tìm kiếm với
site:kèm tên miền xuất hiện trang lạ chứa chữ cờ bạc hoặc cá cược. - Search Console thông báo vấn đề bảo mật hoặc hình phạt thủ công liên quan nội dung bất thường.
- Mã nguồn trang chứa liên kết tới tên miền không được phép, dù phần hiển thị không có liên kết đó.
- Nội dung Google nhìn thấy khác nội dung bạn thấy, chẳng hạn trang chỉ hiện nội dung lạ với Googlebot.
Trường hợp website bị chèn link ẩn cần kiểm tra cả nội dung trả về, không chỉ đọc bằng mắt. Khi có cảnh báo mã độc, tránh mở trực tiếp trang nghi nhiễm; dùng công cụ Kiểm tra URL để đối chiếu nội dung Google nhận được theo hướng dẫn vấn đề bảo mật của Google.
Tìm vị trí tạo ra liên kết lạ
- Lập danh sách dấu hiệu nghi nhiễm.
Lưu URL xuất hiện trên Google, đoạn chữ bất thường, tên miền liên kết đến và thông báo trong Search Console. Đã xong: mỗi dấu hiệu gắn với địa chỉ hoặc vị trí cụ thể để đối chiếu. Nếu không thấy lại: giữ thông tin ban đầu, nhờ kỹ thuật kiểm tra nội dung theo ngữ cảnh truy cập; đừng kết luận sạch chỉ vì trang vừa mở không hiện spam.
- Khoanh vùng nơi lưu hoặc sinh nội dung chèn.
Dùng tên miền hoặc đoạn chữ đã tìm thấy để tra trong nội dung bài viết, bảng bài viết và bảng tuỳ chọn của cơ sở dữ liệu. Phía tệp cần xem giao diện, .htaccess nếu có và tệp PHP lạ trong thư mục tải lên. Đây là các nơi cần kiểm tra, không phải danh sách bảo đảm tìm hết mã độc.
Đã xong: bạn xác định được bản ghi hoặc tệp tạo ra nội dung bất thường, thay vì chỉ biết trang nào hiển thị nó. Nếu chưa tìm được: giữ nguyên dữ liệu để người có chuyên môn kiểm tra sâu hơn; bài kiểm dấu vết WordPress bằng WP-CLI phù hợp cho người hỗ trợ kỹ thuật. Không xoá tệp chỉ vì tên trông lạ.
Gỡ nội dung chèn khỏi WordPress
- Loại bỏ phần chèn đã xác nhận.
Với bài viết hợp lệ, giữ nội dung gốc và gỡ phần bị thêm trái phép. Với trang hoàn toàn do kẻ xâm nhập tạo, xoá nội dung rác. Tệp chương trình bị sửa cần được người hiểu mã đối chiếu với bản sạch từ nguồn tin cậy; tránh xoá hàng loạt chuỗi trong cơ sở dữ liệu vì có thể làm hỏng cấu hình.
Đã xong: liên kết hoặc nội dung đã xác nhận không còn được tạo ra tại vị trí vừa sửa. Nếu trang lỗi: khôi phục phần vừa thay đổi từ bản sao, rồi kiểm tra lại phạm vi chỉnh sửa. Nếu link quay lại, cần tìm thành phần đang tái tạo nó; tiếp tục xoá link ở bề mặt sẽ không giải quyết nguồn nhiễm.
- Xoá tài khoản quản trị được xác nhận là trái phép.
Đối chiếu tài khoản với người đang vận hành website trước khi xoá, nhất là tài khoản có tên giống nhân sự cũ. Đã xong: danh sách quản trị chỉ còn người được phép. Nếu chưa xác minh được: trao đổi với người quản lý quyền truy cập trước khi thao tác; không xoá tài khoản chỉ dựa vào tên không quen.
Đóng đường truy cập và lỗ hổng
- Thay mật khẩu của các tài khoản có quyền truy cập website.
Phạm vi gồm quản trị WordPress, hosting và cơ sở dữ liệu. Mật khẩu cơ sở dữ liệu thay đổi phải được cập nhật tương ứng trong wp-config.php để website kết nối được. Đã xong: thông tin mới hoạt động, website vẫn kết nối dữ liệu. Nếu mất kết nối: nhờ hosting đối chiếu cấu hình với thông tin vừa đổi. WordPress có hướng dẫn xử lý website bị hack để tham khảo khi thu hồi quyền truy cập.
- Thay bộ khoá bảo mật trong
wp-config.php.
Việc này giúp vô hiệu hoá phiên đăng nhập cũ; nên giao người hiểu cấu hình thực hiện nếu bạn chưa quen sửa tệp. Đã xong: phiên đăng nhập trước đó không còn hiệu lực, người được phép đăng nhập lại được. Nếu lỗi: nhờ kỹ thuật sửa cú pháp hoặc phục hồi tệp cấu hình, sau đó thay lại bộ khoá; không coi việc phục hồi khoá cũ là hoàn tất.
- Xử lý các thành phần phần mềm có nguy cơ bị khai thác.
Cập nhật WordPress, plugin và giao diện từ nguồn tin cậy. Thành phần không còn được duy trì hoặc bản bẻ khoá cần được gỡ hay thay thế phù hợp. Nguyên tắc dùng nguồn tin cậy và duy trì cập nhật được trình bày trong tài liệu bảo mật WordPress.
Đã xong: các thành phần đã rà soát có hướng xử lý rõ ràng, chức năng chính vẫn hoạt động. Nếu cập nhật gây lỗi: khôi phục thay đổi vừa thực hiện để chẩn đoán tương thích; thành phần còn lỗ hổng cần được cô lập hoặc thay thế, không để nguyên rồi coi như đã xử lý.
Xử lý phần Google đã ghi nhận
- Gửi yêu cầu xem xét lại theo thông báo còn tồn tại trong Search Console.
Chỉ thực hiện khi đã khắc phục đầy đủ vấn đề liên quan. Báo cáo bảo mật và hình phạt thủ công là các luồng riêng; hãy gửi đúng nơi đang báo lỗi. Yêu cầu cần mô tả nguyên nhân tìm được, cách khắc phục và kết quả kiểm tra. Xem hướng dẫn về hình phạt thủ công nếu website có thông báo thuộc nhóm này.
Đã xong: hệ thống xác nhận tiếp nhận yêu cầu, chưa có nghĩa website đã được duyệt. Nếu bị từ chối: đọc lý do, xử lý phần còn sót trước khi gửi lại. Nếu không có thông báo cần xem xét, bỏ qua bước này.
- Xử lý URL rác đã xuất hiện trong kết quả tìm kiếm.
Trang rác đã xoá nên trả về mã 404 thay vì vẫn hiển thị nội dung. Với trang hợp lệ từng bị chèn, giữ URL và nội dung đã làm sạch để Google thu thập lại. Khi cần tạm ẩn URL rác, dùng Công cụ xoá của Search Console; đây không phải cách xoá mã độc hoặc xoá vĩnh viễn khỏi Google.
Đã xong: URL rác không còn phục vụ nội dung, yêu cầu tạm ẩn nếu có đã được ghi nhận. Nếu còn xuất hiện: kiểm tra trạng thái yêu cầu và phản hồi URL; tránh chặn cả website hoặc trang hợp lệ cần giữ trong tìm kiếm.
Kiểm lại
- Đối chiếu các URL từng phát hiện, mã nguồn và nội dung Google nhận được; không chỉ nhìn trang chủ.
- Xác nhận không còn tài khoản trái phép, nội dung chèn tái xuất hiện hoặc thành phần nguy hiểm chưa xử lý.
- Kiểm tra chức năng chính và theo dõi thông báo mới trong Search Console.
Nếu website bị chèn link cờ bạc cần hỗ trợ kỹ thuật, hstation nhận gỡ mã độc, khôi phục website bị hack với giá từ 1.500.000đ một website. Bạn có thể xem báo giá dịch vụ; thời gian Google cập nhật lại kết quả tìm kiếm là quá trình riêng, không ai hứa trước được.